Trois parties et une affirmation
Un rapport SOC naît d'un problème simple. Une entreprise confie une partie de son activité à un prestataire : la paie, l'hébergement, un logiciel en mode service, le traitement des réclamations. Elle reste responsable de ce qu'elle a confié, mais elle ne peut pas aller vérifier elle-même chez le prestataire, et le prestataire ne peut pas recevoir la visite de chacun de ses centaines de clients.
La solution consiste à faire vérifier une fois, par un tiers, et à distribuer le résultat. Trois parties sont en jeu.
- L'organisation de services – service organization, « société de services » dans la terminologie canadienne – fournit le service et fait l'objet de la mission.
- Les entités utilisatrices – user entities – sont ses clients. Ce sont elles qui liront le rapport.
- L'auditeur de service – service auditor – est un cabinet de comptables professionnels indépendant qui exprime une opinion.
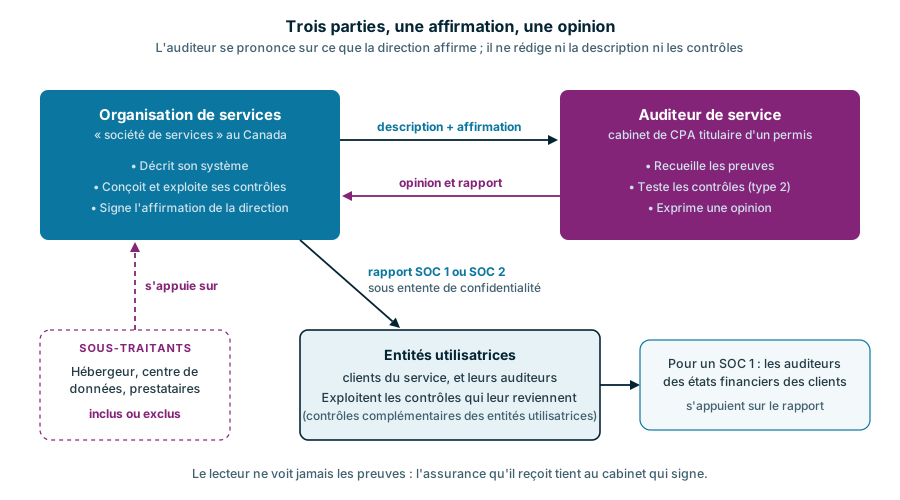
Le point qui surprend le plus souvent : l'auditeur ne décrit pas le système et ne choisit pas les contrôles. C'est la direction de l'organisation de services qui rédige la description de son système, qui arrête ses engagements envers les clients et qui conçoit ses contrôles. Elle signe ensuite une affirmation – management's assertion – selon laquelle la description est fidèle et les contrôles sont adéquats. L'auditeur, lui, se prononce sur cette affirmation : il dit si elle tient, au regard de critères publiés, à la lumière des preuves qu'il a recueillies.
Cette mécanique porte un nom : c'est une mission d'attestation. Le professionnel n'affirme rien de sa propre initiative ; il donne une assurance sur ce qu'un autre affirme.
Pourquoi il n'existe pas de certificat SOC 2
Une certification ISO/IEC 27001 et un rapport SOC 2 se ressemblent assez pour qu'on les confonde, et assez peu pour que la confusion coûte cher.
La certification est délivrée par un organisme accrédité, qui vérifie qu'un système de management est conforme à une norme d'exigences. Elle produit un certificat public, valable trois ans sous réserve d'audits de surveillance, qui dit seulement : conforme ou non conforme.
L'attestation est délivrée par un cabinet comptable titulaire d'un permis d'exercice. Elle produit un rapport qui contient l'opinion de l'auditeur, l'affirmation de la direction, la description du système et, dans un rapport de type 2, le détail de chaque test et de chaque écart constaté. Il n'y a pas de note, pas de seuil de réussite, pas de logo à apposer sur un site. Il y a une opinion, et le lecteur doit la lire.
C'est pour cette raison que la formule « certifié SOC 2 » est fausse. Elle est répandue, jusque dans les communiqués d'entreprises sérieuses, mais un rapport SOC 2 ne certifie rien : il atteste que, sur une période donnée, des contrôles décrits par l'entreprise elle-même ont fonctionné comme elle l'affirme, dans la mesure où l'auditeur a pu le vérifier.
La différence n'est pas qu'une affaire de vocabulaire. Un certificat se consulte en trois secondes. Un rapport SOC 2 de type 2 compte souvent entre cinquante et cent cinquante pages, et sa valeur tient dans ce qu'on y trouve : le périmètre retenu, les sous-traitants exclus, les contrôles que le client doit lui-même exploiter, les écarts relevés. Celui qui se contente de vérifier que le rapport existe n'a rien vérifié.